产品功能详解 · B2B数据交换
管好开启 B2B 通道的每一把钥匙
EasyLink 安全证书功能详解
安全证书(Certificates)位于 工作区 → B2B数据交换 → 安全证书,是 AS2 / OFTP v2 交换通道的信任基石。通过证书导入、导出、查看、删除与生成自签名证书,EasyLink 把本端与合作伙伴的签名、加密证书集中在一处管理,供“本地”与“合作伙伴”配置直接引用。
| 📌 来源:聚信万通 · 易连EDI | 🗓 发布:2026-11-11 | ⏱ 阅读时长:约 5 分钟 |
一、安全证书是什么:交换通道的信任基石
AS2 的签名与加密、OFTP 的会话安全,全都建立在证书之上。安全证书菜单集中管理这些证书:既包括从伙伴处收到的公钥证书,也包括本端用于签名、解密的私钥证书。证书本身不参与报文交换,但“本地”与“合作伙伴”配置里的每一个签名、加密、验签参数,引用的都是这里的证书。
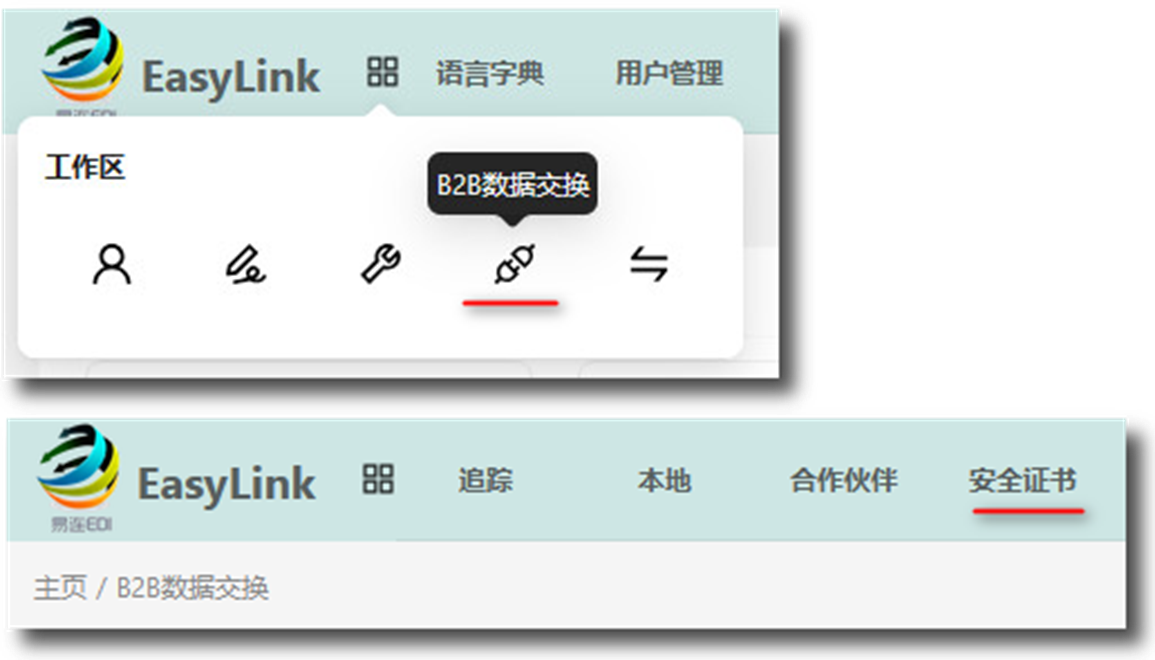
图 1 安全证书菜单入口(B2B数据交换 → 安全证书)
在安全证书菜单中,可以完成证书导入、导出、查看、删除、生成自签名证书操作,实现 EDIINT AS2 协议和 OFTP v2 协议的证书管理。
二、典型使用场景
证书管理贯穿 B2B 通道的接入、联调、运行与轮换全周期。常见场景如下。
| 场景 | 解决什么问题 | 预期效果 |
| 接入伙伴收集证书 | 需要对端的公钥证书用于验签与加密 | 导入后按“归属”分类归档,配置合作伙伴时直接引用 |
| 联调快速签发证书 | 尚未采购正式证书,需要本端密钥对先行联调 | 生成自签名证书一步到位,含私钥与证书基本信息 |
| 切换正式证书 | 联调通过后改用 CA 签发的正式证书 | 导入 *.cer/*.p7b 等格式证书,替换配置中的引用 |
| 证书到期轮换 | 证书失效会导致在途交换中断 | 提前生成或导入新证书,切换验证后再删除旧证书 |
| 💡 自签名证书适合联调,生产建议正式证书 自签名证书由本端自己签发,快速但缺乏第三方背书,适合联调与内部测试;生产环境建议双方使用 CA 签发的正式证书。另外 EasyLink 同时支持国际算法(SHA256WithRSA)与国密算法(SHA256WithSM2、SM3WithSM2),有国密合规要求的通道可直接选用。 |
三、实操:证书的搜索、导出、创建与删除
3.1 搜索证书,查看证书详情
在安全证书菜单下输入一个或多个搜索条件,点击“搜索”按钮后,符合条件的证书列表显示在下方页面;若不输入条件或点击“重置”置空条件框后再搜索,则显示所有证书的列表。搜索支持以下四个条件:
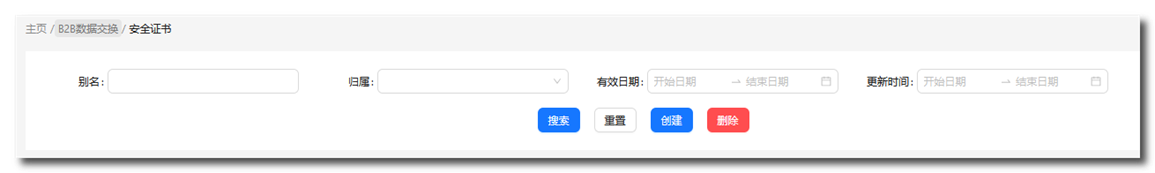
图 2 搜索区:按证书别名、归属、有效日期、更新日期组合筛选
搜索条件说明
| 搜索条件 | 含义 | 使用建议 |
| 证书别名 | 证书导入时的别名或别名中包含的字符串,不区分大小写 | 按伙伴名或用途命名别名后,可直接检索 |
| 归属 | 证书所属类型,可选择本地证书或合作伙伴证书 | 区分本端私钥证书与对端公钥证书 |
| 有效日期 | 证书的发布日期(不早于)和失效日期(不晚于)的搜索范围 | 轮换期常用:筛出即将到期的证书 |
| 更新日期 | 证书完成导入的日期范围,或创建自签名证书的日期范围 | 排查最近导入或新生成的证书 |
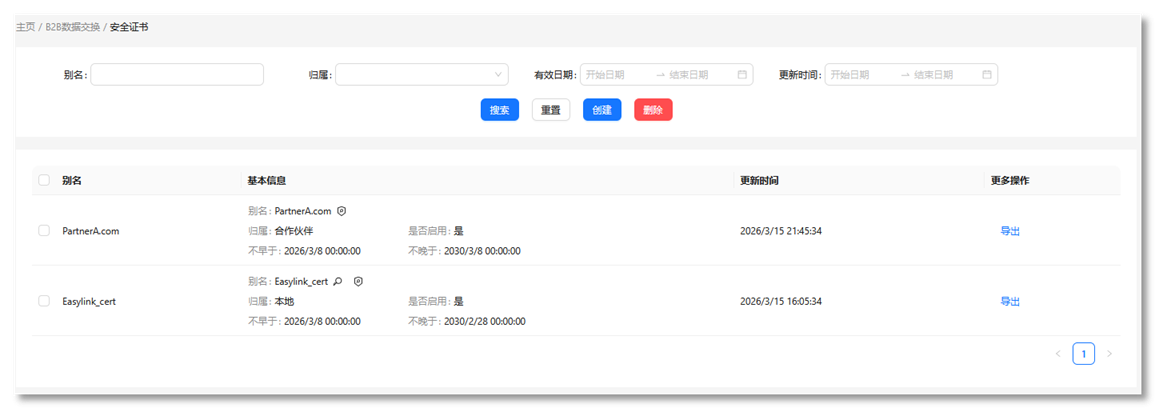
图 3 证书列表:鼠标悬停别名后的小图标即可弹出证书详细信息
小技巧:当鼠标移动到“证书别名”后的小图标上,会弹出显示该证书的详细信息,无需逐个点开即可核对颁发者与有效期。
3.2 导出证书
在证书列表里点击“导出”,可将该证书以文件形式导出,有两种方式:证书(无私钥)与含私钥及证书。选择“含私钥及证书”时,需要输入证书保护密码和确认密码,确认后浏览器自动下载证书文件,可以在浏览器的下载列表中获取该证书文件。
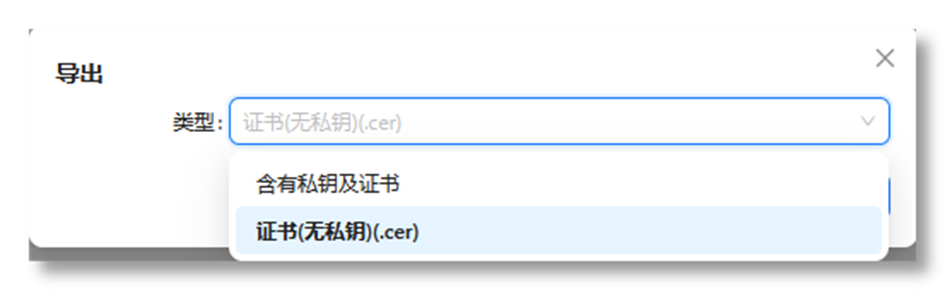
图 4 导出证书:无私钥导出或含私钥导出(需设置保护密码)
3.3 创建安全证书:导入证书
点击“创建”按钮,可以选择导入安全证书或创建自签名证书。导入证书时,先在导入界面中选择证书归属(本地或合作伙伴),点击“文件”按钮,在弹出窗口中选择已经准备好的证书文件,支持 *.p7b、*.p7c、*.cer、*.crt、*.der、*.p12 六种格式。
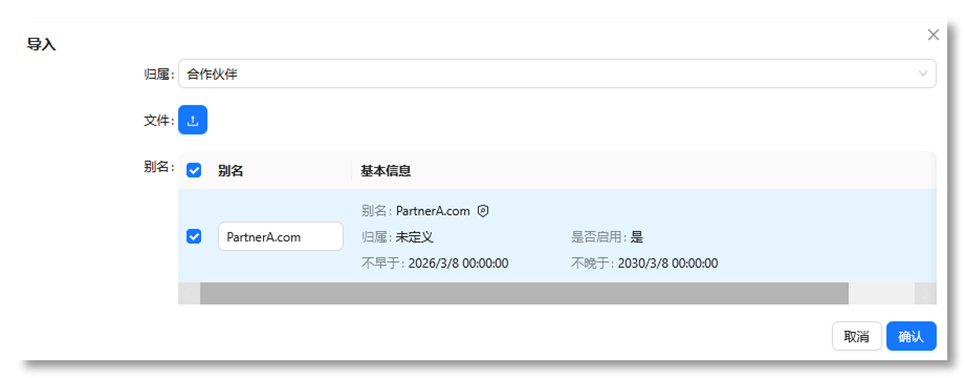
图 5 导入证书:选择归属与文件,读取成功后勾选别名确认导入
选择证书文件后点击“打开”按钮,如果读取证书文件格式正确,会显示该证书所包含的别名和基本信息;可以修改导入后显示的证书别名,然后勾选导入的证书,点击“确认”按钮完成导入操作。同样地,鼠标移动到证书别名后的小图标上会弹出显示该证书详细信息。
3.4 创建安全证书:生成自签名证书
点击“创建”按钮并选择生成自签名证书,输入证书信息后点击“确认”按钮,即可生成自签名证书和密钥,并可在证书列表中查看证书详细信息。各字段含义如下。
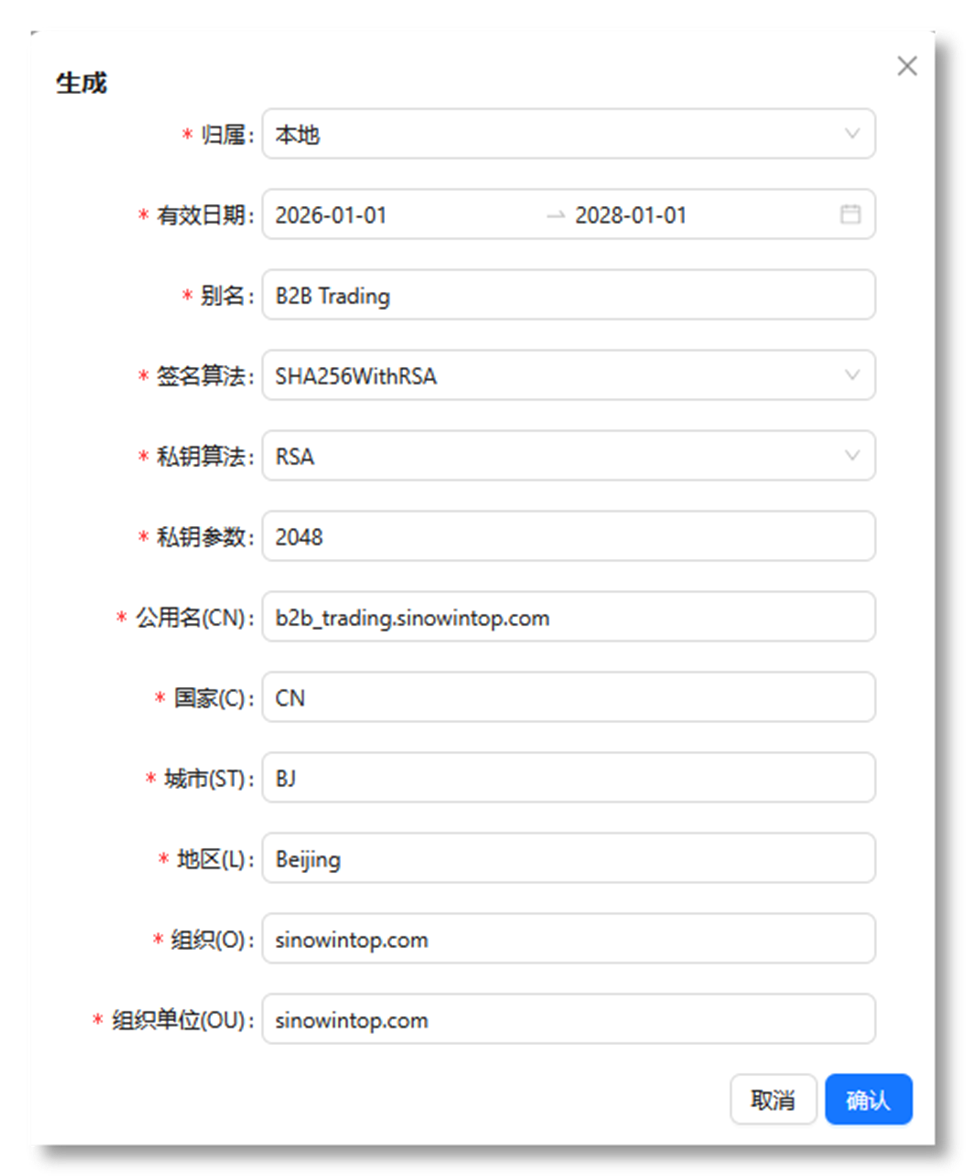
图 6 生成自签名证书:归属、有效期、算法与主体信息
自签名证书字段说明
| 字段 | 含义 | 填写建议 |
| 归属 | 本地证书或合作伙伴证书 | 本端自用选“本地”;替伙伴代签联调证书选“合作伙伴” |
| 有效日期 | 证书生效日期和失效日期 | 自签名证书建议 1~3 年,并预留轮换提醒 |
| 别名 | 证书别名 | 建议按“用途-主体”命名(如 as2-sign-hq),便于检索与引用 |
| 签名算法 | 可选 SHA256WithRSA、SHA256WithSM2、SM3WithSM2 | 国际通道用 SHA256WithRSA;国密合规通道选 SM2/SM3 算法 |
| 私钥算法 | 私钥生成算法,可选 RSA、EC | RSA 兼容性最好,无特殊要求优先 RSA |
| 私钥参数 | 生成的私钥长度,默认 2048bit,或 4096bit | 常规交换 2048 足够;高安全要求可选 4096 |
| 公用名(CN) | 证书主体名称或域名 | 如 b2b_trading.sinowintop.com,建议与实际用途对应 |
| 国家(C)/ 城市(ST)/ 地区(L) | 证书主体地理信息 | 如 CN / BJ / Beijing |
| 组织(O)/ 组织单位(OU) | 证书主体组织信息 | 如公司域名或部门名称 |
3.5 删除已有安全证书
当证书失效或者需要重新导入证书时,可以删除已有证书:在证书列表中勾选需要删除的“证书别名”后,点击红色的“删除”按钮并确认,即可删除该证书。
四、管理建议:四条容易忽略的细节
• 私钥安全是底线
• “含私钥及证书”导出时的保护密码要妥善保管,导出文件不要通过不安全渠道传递;一旦怀疑私钥泄露,应立即轮换证书并通知伙伴。
• 轮换要留重叠期
• 先导入新证书、切换并验证交换正常后,再删除旧证书。AS2/OFTP 接收侧的解密证书支持列表配置,重叠期内新旧证书可以并存。
• 归属字段别选错
• “本地”证书承载本端签名与解密,“合作伙伴”证书用于验签与加密。导入时选错归属,后续在本地/合作伙伴配置中引用时容易装反加解密方向。
• 国密算法按伙伴能力选择
• SHA256WithRSA 兼容性最好;仅当伙伴明确支持国密时再选 SHA256WithSM2 / SM3WithSM2,否则握手会因算法不一致而失败。
| ⚠ 删除证书前请确认引用关系 证书会被“本地”与“合作伙伴”配置中的签名、加密、验签参数引用。删除仍在使用中的证书,会导致相关交换签名或解密失败;建议删除前先确认无任何配置引用,并在业务低峰期操作。 |
五、小结
安全证书是 B2B 数据交换的“钥匙串”,集中管理 AS2 与 OFTP v2 协议所需的全部证书:导入伙伴公钥、导出备份、生成自签名证书、按归属分类检索。它向上支撑“本地”与“合作伙伴”两份配置的签名与加解密参数。建议为证书建立规范的别名与轮换机制,让每一条 B2B 通道都跑在可信的加密基础之上。
| 想进一步了解 EasyLink 的产品能力,或获取本文对应模块的配置支持,欢迎访问 www.sinowintop.com 与我们联系。 |

易连EDI—EasyLink是由北京聚信万通科技有限公司(以下简称“聚信万通”)经过多年潜心研究成功打造出的新一代国产化EDI产品方案,100%自主研发,拥有完全知识产权的EDI软件,是目前国内唯一通过了Drummond Group AS2 & Odette OFTP2 双国际认证的EDI产品。
🏆以创世界纪录的速度通过AS2国际认证预测试
🏆Drummond Group首次提前完成AS2正式测试
🏆中国唯一通过AS2国际认证的国产EDI软件产品
🏆中国唯一受邀参加新版AS2国际标准制定的公司
🏆中国唯一通过Drummond&Odette双国际认证的公司
🏆EasyLink AS2、OFTP2技术标准支持能力处于世界领先水平
🏆中国唯一同时受邀加入AS2、OFTP2两大国际技术专家组的公司
🏆全球首款原生适配华为自研麒麟PC芯片、鸿蒙PC操作系统的EDI产品
🏆Odette CA官方授权的中国区Odette ID及数字证书的注册审批管理机构
🏆全球首款获得华为鲲鹏技术、openEuler、麒麟、统信、天翼云适配认证的EDI产品
易连EDI—EasyLink以其先进的设计理念、强大的功能特性与极致的用户体验,成为企业实现高效、安全数据交换的理想之选。